
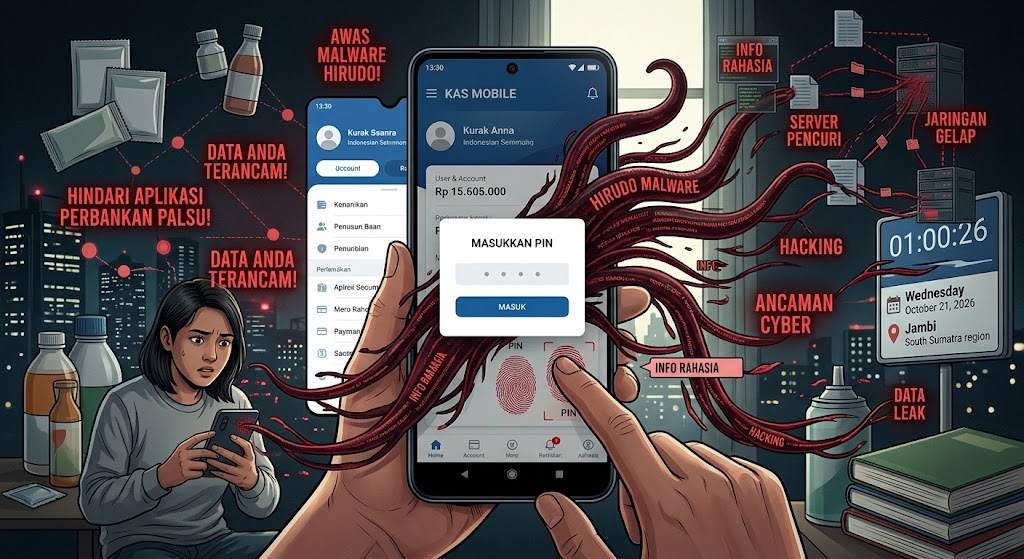
SUARAMALANG.COM, Jakarta – Pengguna ponsel Android di Indonesia perlu mewaspadai malware Hirudo yang dirancang untuk mencuri data perbankan dan mengambil alih kendali perangkat dari jarak jauh. Peneliti keamanan siber menemukan malware ini memiliki versi aplikasi pengganti untuk delapan aplikasi perbankan dari tujuh bank di Indonesia.
Temuan tersebut diungkap perusahaan keamanan siber ThreatFabric pada 14 Oktober 2026. Dalam laporannya, Hirudo disebut mampu mengumpulkan kata sandi perbankan, PIN pembayaran, pesan SMS, hingga informasi dari layar ponsel yang terinfeksi.
Ancaman ini berbeda dari modus pencurian data yang hanya mengandalkan halaman login palsu. Hirudo berupaya mengganti aplikasi perbankan asli dengan salinan yang telah dimodifikasi untuk mengakali sejumlah pemeriksaan keamanan di dalam aplikasi.
Menyamar sebagai Aplikasi Belanja dan Hiburan
Hirudo disebarkan melalui aplikasi yang tampak seperti layanan belanja dan hiburan, antara lain Shopora, 1V1 X, ZoyaTV, dan KoiShort. Aplikasi tersebut dapat menampilkan konten yang terlihat normal, tetapi menyimpan komponen yang digunakan untuk memasang malware tambahan.
Menurut ThreatFabric, pengguna dapat menerima pemberitahuan pembaruan palsu yang meminta mereka memasang aplikasi lain. Jika instruksi tersebut diikuti dan izin yang dibutuhkan diberikan, malware dapat mulai menjalankan fungsi pencurian data dan kendali jarak jauh.
Salah satu izin yang disalahgunakan adalah Accessibility atau aksesibilitas Android. Fitur ini sebenarnya dirancang untuk membantu pengguna mengoperasikan perangkat, termasuk penyandang disabilitas. Namun, ketika diberikan kepada aplikasi berbahaya, izin tersebut dapat dimanfaatkan untuk membaca tampilan layar dan menjalankan tindakan tertentu pada perangkat.
Aplikasi Bank Asli Bisa Diganti dengan Versi Modifikasi
ThreatFabric menemukan Hirudo memiliki daftar target yang mencakup 42 aplikasi keuangan. Delapan aplikasi perbankan Indonesia di antaranya telah memiliki versi pengganti khusus yang disiapkan pelaku.
Dalam skema ini, malware berusaha mengarahkan korban menghapus aplikasi perbankan resmi, kemudian memasang salinan yang telah dimodifikasi. Versi tersebut membawa komponen yang dapat memanipulasi pemeriksaan tanda tangan aplikasi dan mekanisme keamanan lainnya. Proses penggantian tetap memerlukan tindakan pengguna sehingga masih dapat dihentikan.
Selain kredensial perbankan, Hirudo dilaporkan mampu mengambil tangkapan layar, membaca pesan SMS, serta mengakses kamera dan layar perangkat dari jarak jauh. Meski demikian, temuan ini tidak berarti seluruh pengguna Android atau semua nasabah bank yang menjadi target telah terinfeksi.
Untuk mengurangi risiko, pengguna disarankan mengunduh aplikasi melalui Google Play Store atau kanal resmi pengembang, menolak pembaruan yang berasal dari tautan mencurigakan, serta memeriksa aplikasi yang meminta izin aksesibilitas tanpa alasan jelas.
Pengguna juga perlu memastikan Google Play Protect aktif dan memperbarui sistem operasi serta aplikasi secara berkala. Jika menemukan aktivitas perbankan yang tidak dikenal atau mencurigai perangkat terinfeksi, hentikan transaksi melalui perangkat tersebut dan segera hubungi bank melalui kanal resmi menggunakan perangkat yang aman.
ThreatFabric menekankan bahwa kemampuan Hirudo mengganti aplikasi perbankan menunjukkan perkembangan malware yang tidak hanya berusaha mencuri informasi pengguna, tetapi juga mengakali mekanisme keamanan aplikasi yang menjadi sasaran.