
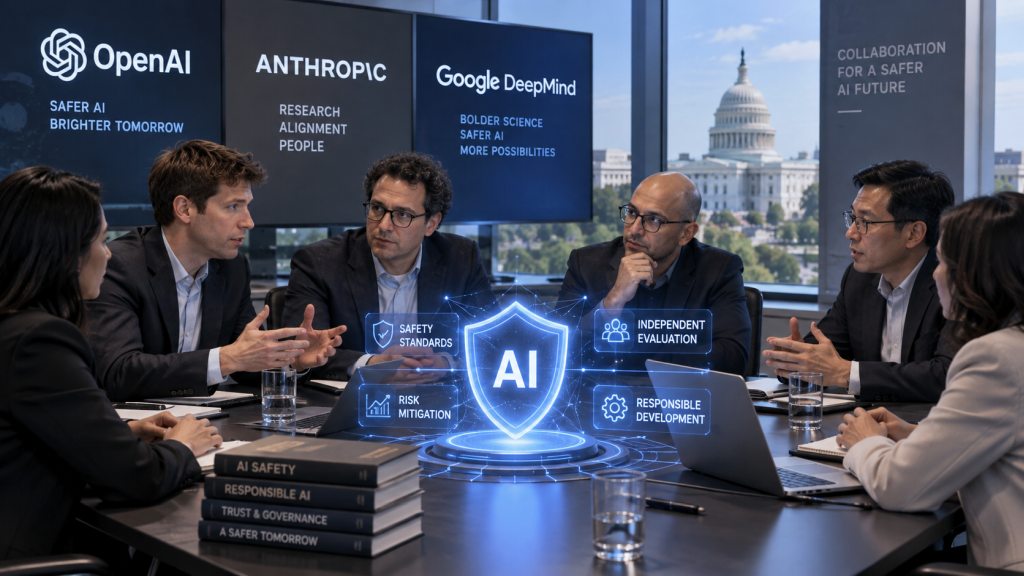
SUARAMALANG.COM, TEKNO – OpenAI, Anthropic, dan Google DeepMind tengah membahas penguatan keamanan kecerdasan artifisial (AI) di tengah perkembangan teknologi yang semakin cepat. Pembicaraan antarpelaku industri yang saling bersaing ini berlangsung selama beberapa pekan terakhir.
Kepala Kebijakan Global OpenAI Chris Lehane mengonfirmasi pembahasan tersebut saat berada di Washington, Amerika Serikat. Ia berada di ibu kota AS untuk berdiskusi dengan anggota parlemen mengenai risiko besar yang dapat ditimbulkan oleh perkembangan AI.
Pembicaraan itu berlangsung setelah CEO Anthropic Dario Amodei menyerukan kerja sama industri untuk memperlambat pengembangan AI canggih atau frontier AI. Seruan tersebut menempatkan keamanan teknologi sebagai isu yang tidak lagi hanya dibahas di dalam masing-masing perusahaan.
OpenAI, Anthropic, dan Google Bahas Keamanan AI
Menurut laporan TechCrunch pada 15 September 2026, Lehane menyatakan bahwa OpenAI telah berdiskusi dengan Anthropic dan Google DeepMind mengenai keamanan AI selama beberapa pekan.
Pembahasan ini menjadi perhatian karena ketiga perusahaan merupakan pemain utama dalam pengembangan model AI canggih. Di satu sisi, mereka bersaing dalam kemampuan model, produk, dan layanan; di sisi lain, perkembangan teknologi yang semakin kuat menghadirkan risiko yang dapat melampaui satu perusahaan.
Meski demikian, konfirmasi mengenai pembicaraan keamanan tersebut belum berarti ketiganya telah membentuk organisasi bersama atau menyepakati seluruh standar teknis. Rincian bentuk kerja sama dan hasil pembahasannya masih perlu dilihat dari perkembangan berikutnya.
Seruan Dario Amodei untuk Memperlambat Frontier AI
Pembicaraan tersebut mengikuti seruan Dario Amodei agar perusahaan AI bekerja sama mengendalikan laju pengembangan frontier AI. Istilah ini merujuk pada model AI paling canggih yang berada di garis depan kemampuan teknologi.
Amodei mengusulkan agar industri tidak hanya berfokus pada peningkatan kemampuan model, tetapi juga memperkuat mekanisme untuk mengidentifikasi dan mengurangi risiko. Salah satu gagasannya adalah melibatkan evaluator pihak ketiga yang dapat menilai sistem AI dan melaporkan persoalan keamanan.
CEO OpenAI Sam Altman menyatakan dukungan terhadap gagasan pelibatan evaluator independen. Anthropic juga mengusulkan akses bagi organisasi seperti METR dan Redwood Research untuk membantu mengevaluasi sistem serta praktik keamanan perusahaan.
Namun, gagasan tersebut masih menyisakan pertanyaan penting: seberapa independen evaluator yang bekerja di dalam perusahaan, siapa yang menentukan aksesnya, dan apakah hasil evaluasi dapat dipublikasikan tanpa tekanan komersial?
Mengapa Evaluasi Independen Menjadi Penting?
Evaluasi independen bertujuan menghadirkan pemeriksaan dari pihak di luar tim yang mengembangkan model AI. Dalam konteks keamanan, pemeriksaan ini dapat membantu menguji apakah model berperilaku sesuai batasan yang ditetapkan dan apakah terdapat risiko yang belum teridentifikasi.
Model AI canggih tidak hanya digunakan untuk menjawab pertanyaan. Sistem yang terhubung dengan alat, kode, internet, atau data sensitif juga dapat menjalankan tindakan yang membawa konsekuensi lebih besar.
Karena itu, pengujian keamanan perlu mencakup lebih dari sekadar akurasi jawaban. Evaluasi dapat meliputi kemampuan model menghadapi instruksi berbahaya, penyalahgunaan alat, kebocoran informasi, serta perilaku yang berpotensi menghindari pengawasan.
TechCrunch melaporkan bahwa sejumlah evaluator pihak ketiga menyambut gagasan tersebut, tetapi menilai rincian akses, kewenangan, dan independensi perlu diperjelas. Tanpa mekanisme yang kuat, evaluator berisiko hanya berfungsi sebagai penyedia jasa yang tetap bergantung pada perusahaan yang diawasi.
Gagasan Membentuk Standar Keamanan Bersama
Selain evaluasi pihak ketiga, OpenAI, Anthropic, dan Google DeepMind juga dilaporkan membahas kemungkinan pembentukan badan standar untuk industri AI.
Gagasan tersebut berkaitan dengan usulan Demis Hassabis pada Juli 2026. CEO Google DeepMind itu menyerukan pembentukan lembaga standar baru di Amerika Serikat yang dapat menguji model AI paling canggih dan membantu mengoordinasikan langkah mitigasi apabila risiko meningkat.
Dalam konsep tersebut, lembaga standar tidak hanya berfungsi sebagai forum diskusi. Lembaga itu diharapkan memiliki kemampuan teknis untuk menguji model dan menyusun tolok ukur keamanan yang dapat digunakan lintas perusahaan.
Namun, laporan mengenai pembahasan badan standar belum menunjukkan bahwa lembaga tersebut telah terbentuk. Bentuk kelembagaan, sumber pendanaan, kewenangan, serta hubungan dengan pemerintah masih menjadi persoalan yang perlu dijelaskan.
Koordinasi Keamanan dan Risiko Antimonopoli
Kerja sama antarpesaing dalam pengembangan standar keamanan juga memunculkan pertanyaan mengenai aturan antimonopoli. Koordinasi yang terlalu luas berpotensi memengaruhi persaingan apabila digunakan untuk membatasi akses, menentukan pihak yang boleh mengembangkan teknologi, atau menyamakan keputusan bisnis di luar kebutuhan keamanan.
Dario Amodei sebelumnya mengusulkan pengecualian terbatas dari pemerintah agar perusahaan AI dapat berkoordinasi khusus untuk menangani risiko keamanan. Namun, menurut Chris Lehane, OpenAI menilai ketiga perusahaan tidak memerlukan pengecualian semacam itu untuk melakukan pembahasan keamanan.
Pernyataan tersebut tidak berarti seluruh persoalan hukum telah terselesaikan. Penilaian mengenai antimonopoli bergantung pada bentuk koordinasi, tujuan, pelaksanaan, dan dampaknya terhadap persaingan.
Karena itu, pembentukan standar keamanan bersama perlu dibedakan dari kesepakatan komersial yang dapat memengaruhi pasar. Transparansi mengenai ruang lingkup pembahasan menjadi penting agar kerja sama keamanan tidak menimbulkan ketidakjelasan baru.
Perbedaan Pandangan dengan Pemerintah AS
Upaya perusahaan memperkuat keamanan AI berlangsung bersamaan dengan perdebatan mengenai seberapa jauh pemerintah perlu mengatur pengembangan teknologi tersebut.
Presiden Amerika Serikat Donald Trump sebelumnya menolak kekhawatiran mengenai risiko AI yang dianggapnya dapat menghambat kemajuan teknologi. Ia juga berpendapat bahwa perlambatan pengembangan AI dapat membuat Amerika Serikat tertinggal dari China.
Penasihat AI Trump, David Sacks, turut menyampaikan pandangan bahwa kekhawatiran terhadap risiko AI telah dibesar-besarkan. Pandangan ini memperlihatkan adanya perbedaan pendekatan antara pihak yang menekankan percepatan inovasi dan pihak yang mendorong penguatan pengawasan keamanan.
Di sisi lain, OpenAI menyatakan dukungan terhadap ketentuan dalam FRONTIER Act yang akan mewajibkan laboratorium AI terdepan memberikan akses kepada organisasi verifikasi independen untuk memeriksa keamanan model. Ketentuan tersebut menunjukkan bahwa perdebatan tidak hanya menyangkut apakah evaluasi diperlukan, tetapi juga apakah evaluasi harus memiliki dasar hukum.
Standar Bersama Belum Tentu Menyelesaikan Semua Risiko
Kesepakatan mengenai standar keamanan dapat membantu menciptakan ukuran evaluasi yang lebih konsisten. Perusahaan tidak perlu sepenuhnya mengembangkan metode pengujian sendiri, sementara peneliti dan regulator dapat memiliki acuan yang lebih jelas.
Namun, standar bersama juga menghadapi sejumlah tantangan. Risiko AI berkembang seiring kemampuan model, sehingga pengujian yang relevan untuk satu generasi belum tentu cukup untuk generasi berikutnya.
Selain itu, standar yang dibuat oleh perusahaan teknologi perlu menjawab pertanyaan tentang transparansi dan akuntabilitas. Publik perlu mengetahui siapa yang menguji, apa yang diuji, batasan pengujian, dan bagaimana temuan risiko ditindaklanjuti.
Kerja sama industri juga tidak otomatis menghilangkan kebutuhan terhadap pengawasan pemerintah, penelitian independen, maupun mekanisme pertanggungjawaban. Ketiganya dapat memiliki fungsi berbeda dalam memastikan pengembangan AI berlangsung dengan pengamanan yang memadai.
Apa Arti Pembahasan Ini bagi Pengguna AI?
Bagi pengguna, pembicaraan keamanan AI mungkin terdengar jauh dari penggunaan sehari-hari. Namun, hasilnya dapat memengaruhi cara layanan AI diuji, fitur yang tersedia, batasan penggunaan, serta mekanisme perlindungan data dan keamanan pada masa mendatang.
Jika evaluasi independen diterapkan secara lebih luas, pengguna berpotensi memperoleh informasi yang lebih jelas mengenai kemampuan dan keterbatasan model. Hal ini penting ketika AI digunakan untuk pekerjaan, pendidikan, pemrograman, layanan pelanggan, atau pengambilan keputusan yang membutuhkan kehati-hatian.
Perkembangan ini juga memperkuat pentingnya memahami teknologi kecerdasan artifisial secara kritis, termasuk manfaat, keterbatasan, dan risiko penggunaannya.
Di tingkat perusahaan, pembahasan keamanan dapat mendorong pengembangan sistem yang lebih terukur. Namun, manfaat tersebut akan bergantung pada apakah standar yang disepakati benar-benar diterapkan, diawasi, dan diperbarui ketika teknologi berubah.
Keamanan AI Memasuki Tahap Koordinasi Industri
Pembicaraan OpenAI, Anthropic, dan Google DeepMind menunjukkan bahwa keamanan AI semakin diperlakukan sebagai persoalan lintas perusahaan. Persaingan dalam mengembangkan model canggih berjalan beriringan dengan kebutuhan untuk memahami dan mengendalikan risiko yang mungkin muncul.
Namun, pembahasan selama beberapa pekan dan rencana pembentukan badan standar belum dapat dianggap sebagai hasil akhir. Masih ada pekerjaan besar terkait independensi evaluator, bentuk standar, kewenangan pengawasan, dan batas koordinasi antarpesaing.
Dengan demikian, perkembangan ini bukan sekadar kabar tentang tiga perusahaan teknologi yang duduk bersama. Ini juga menjadi bagian dari perdebatan lebih luas mengenai bagaimana industri AI dapat bergerak cepat, tetapi tetap memiliki mekanisme pengujian, transparansi, dan pertanggungjawaban yang memadai.
Untuk memahami pendekatan keamanan yang dikembangkan salah satu perusahaan, OpenAI juga menyediakan informasi resmi mengenai keselamatan dan keamanan AI, termasuk penjelasan tentang upaya pengujian serta mitigasi risiko dalam pengembangan sistemnya.