
SUARAMALANG.COM – Penghapusan file digital tidak selalu berarti seluruh informasi di dalamnya lenyap. Bahkan, data yang sudah terhapus masih mungkin meninggalkan jejak untuk kepentingan penyelidikan.
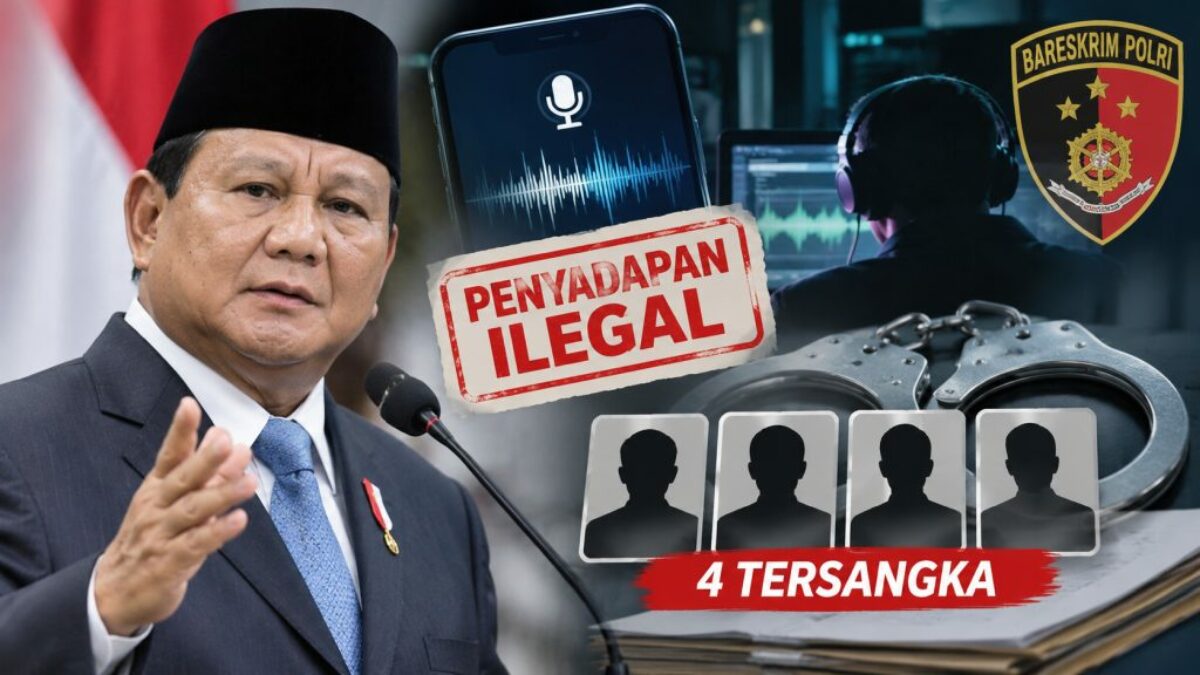
Hal ini menjadi perhatian dalam kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto. Bareskrim Polri sebelumnya mengungkap adanya penghapusan file hasil penyadapan dari komputer sistem Lawful Interception Management System (LIMS).
Penghapusan tersebut diduga berlangsung sekitar Oktober 2026. Penyidik menduga tindakan itu bertujuan menghilangkan jejak aktivitas penyadapan yang berlangsung sepanjang 2025 hingga 2026.
Namun, apakah penghapusan tersebut benar-benar membuat seluruh bukti digital menghilang? Forensik digital memiliki sejumlah metode untuk menelusuri data yang sudah terhapus.
File Terhapus Belum Tentu Hilang Permanen
Pakar telekomunikasi sekaligus Direktur Eksekutif Indonesia ICT Institute, Heru Sutadi, menjelaskan bahwa penghapusan file tidak selalu menghilangkan seluruh jejak digital.
“Penghapusan file tidak selalu menghilangkan seluruh jejak digital. Pemeriksa forensik dapat menelusuri cadangan data, metadata, log akses, aktivitas server, dan catatan komunikasi dengan sistem operator,” kata Heru kepada detikINET, Rabu (4/11/2026).
Artinya, penyidik tidak harus selalu menemukan file asli pada komputer utama. Mereka masih dapat mencari informasi pendukung dari perangkat dan sistem lain.
Heru juga menjelaskan bahwa jejak aktivitas bisa tersimpan pada perangkat lain yang terhubung dengan sistem utama.
“Jejak juga mungkin tersimpan di perangkat atau sistem lain yang terhubung,” ungkapnya.
Lima Jejak Digital yang Bisa Ditelusuri
Dalam pemeriksaan forensik, penyidik dapat memeriksa sejumlah sumber data untuk merekonstruksi aktivitas sistem. Berikut beberapa di antaranya:
1. Backup atau cadangan data
Sistem teknologi informasi biasanya memiliki mekanisme pencadangan data. Jika salinan file masih tersedia, pemeriksa dapat membandingkannya dengan data pada server utama.
2. Metadata
Metadata menyimpan informasi mengenai suatu file. Informasi tersebut dapat mencakup waktu pembuatan, perubahan, ukuran, dan karakteristik file.
3. Log akses
Log akses merupakan catatan aktivitas pengguna dalam sebuah sistem. Data ini dapat membantu penyidik mengidentifikasi akun yang masuk, waktu akses, dan tindakan tertentu.
4. Aktivitas server
Server dapat menyimpan catatan aktivitas yang berkaitan dengan proses pengiriman, penerimaan, dan pengelolaan data. Informasi tersebut dapat membantu merekonstruksi kejadian.
5. Catatan komunikasi antarsistem
Sistem penyadapan dapat terhubung dengan infrastruktur lain, termasuk sistem operator telekomunikasi. Jejak komunikasi antarsistem berpotensi memberikan informasi tambahan bagi penyidik.
Ada Batas Kemampuan Pemulihan Data
Meski demikian, forensik digital tidak selalu mampu mengembalikan seluruh file yang sudah terhapus. Keberhasilannya bergantung pada kondisi media penyimpanan dan cara penghapusan berlangsung.
National Institute of Standards and Technology (NIST) menjelaskan bahwa data terhapus masih mungkin dipulihkan selama ruang penyimpanannya belum tertimpa data baru.
Dalam kajian Digital Investigation Techniques: A NIST Scientific Foundation Review, lembaga tersebut menjelaskan beberapa teknik pemulihan data. Metodenya mencakup pemulihan berbasis metadata, file carving, dan pemulihan catatan data yang terhapus.
Namun, ketika data baru sudah menimpa lokasi penyimpanan sebelumnya, pemulihan bisa menjadi sangat sulit. Bahkan, sebagian data mungkin tidak dapat dikembalikan sama sekali.
Teknologi SSD juga memiliki mekanisme TRIM yang dapat membersihkan blok penyimpanan setelah penghapusan. Kondisi ini bisa mengurangi peluang pemulihan data secara utuh.
Bisakah Penyidik Mengetahui Siapa yang Menghapusnya?
Pertanyaan berikutnya bukan hanya mengenai pemulihan isi rekaman. Penyidik juga perlu mengungkap siapa yang mengakses sistem dan menjalankan perintah penghapusan.
Di sinilah pemeriksaan log akses, metadata, dan aktivitas server menjadi penting. Ketiganya dapat membantu mengidentifikasi waktu serta akun yang melakukan aktivitas tertentu.
Namun, keberadaan log tidak otomatis membuktikan identitas orang yang berada di balik sebuah aktivitas. Penyidik tetap perlu mencocokkannya dengan bukti lain, termasuk perangkat, akun pengguna, dan keterangan saksi.
Penghapusan File Justru Membuka Persoalan Baru
Dalam kasus LIMS, Bareskrim mengungkap dugaan penghapusan file hasil penyadapan pada Oktober 2026. Kabareskrim Komjen Asep Safrudin menyebut penghapusan tersebut berkaitan dengan upaya menghilangkan jejak aktivitas penyadapan.
Polisi juga mengungkap dugaan penyadapan tanpa prosedur terhadap sejumlah nomor telepon. Targetnya diduga mencakup Presiden Prabowo, pejabat negara, tokoh politik, media, hingga pengusaha.
Karena itu, pemeriksaan forensik digital menjadi salah satu bagian penting dalam mengungkap perkara ini. Penyidik perlu memastikan apakah rekaman masih tersimpan, bagaimana proses penghapusannya, dan siapa yang menjalankan perintah tersebut.
File yang terhapus mungkin tidak lagi terlihat pada layar komputer. Namun, jejak aktivitas digital belum tentu ikut menghilang.
Justru dari jejak itulah penyidik berpeluang merekonstruksi apa yang terjadi di balik sistem penyadapan LIMS.